Rocky 9 上如何用 Podman 4.9 配置 Rootless 容器网络:避开端口冲突与防火墙阻断的实战方案

核心要点
- Rootless 模式依赖 slirp4netns,端口映射需优化以避免冲突。
- 配置 firewalld 或 nftables 规则是确保外部访问的关键,注意安全风险。
- 使用 systemd 用户实例可实现容器自启动与网络持久化,提升运维效率。
识别 Rocky 9 中 Podman Rootless 网络架构差异与常见阻断点
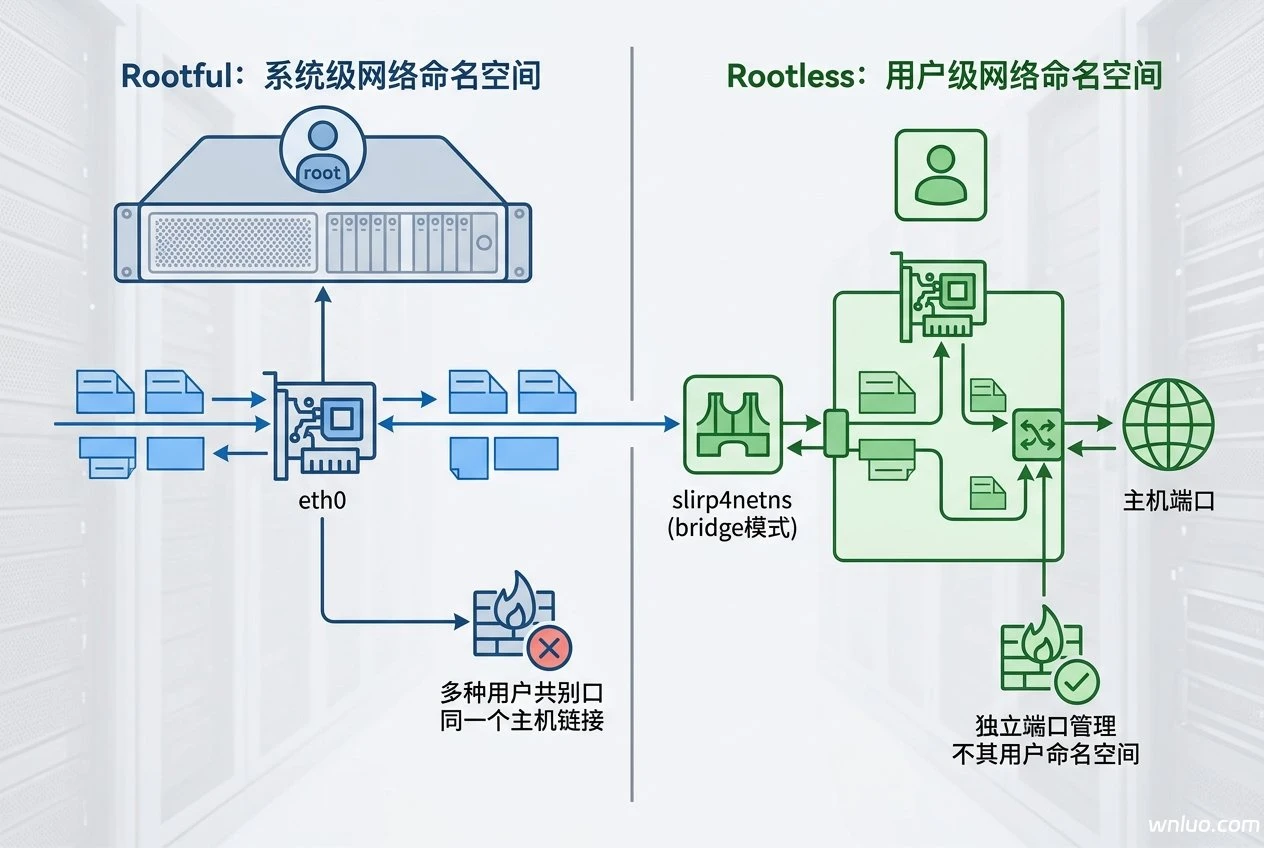
Rootless 模式使用用户态网络栈 slirp4netns,容器流量需经此转发,而 Rootful 模式直接使用宿主机网络命名空间。常见阻断点包括:端口被系统服务占用、firewalld 默认拒绝外部流量、nftables 未配置允许 Podman 端口。
检查 Podman 版本:运行 podman --version,确保为 4.9 或以上。若版本过低,执行 sudo dnf update podman 升级。
示例:运行 podman run -p 8080:80 nginx 测试端口映射。若外部访问失败,用 ss -tuln | grep 8080 检查端口占用。Rootless 模式下端口范围通常为 1024-65535,避免使用 80、443 等特权端口。
- 先判断“识别 Rocky 9 中 Podman Rootless 网络架构差异与常见阻断点”这一节真正要解决的核心问题是什么。
- 执行时优先补齐这些关键信息:必须包含 Rootful 与 Rootless 网络命名空间的对比判断、slirp4netns 作用解释、端口冲突与防火墙阻断的具体示例,以及 Podman 4.9 版本检查命令。。
- 同时补充这部分内容的适用条件、常见误区或风险提醒,避免只讲结论不讲边界。
配置无守护进程容器的端口映射与 slirp4netns 优化
运行容器时指定网络模式:podman run -d --network=slirp4netns -p 8080:80 nginx。这将容器 80 端口映射到宿主机 8080 端口。
优化 slirp4netns:创建配置文件 ~/.config/containers/containers.conf,添加 [network] 部分,设置 port_handler="slirp4netns" 和 mtu=1500,以减少端口冲突。
验证:运行 ss -tuln | grep 8080 检查端口。测试外部访问:curl http://localhost:8080。若失败,检查日志:journalctl --user-unit=podman。
- 先判断“配置无守护进程容器的端口映射与 slirp4netns 优化”这一节真正要解决的核心问题是什么。
- 执行时优先补齐这些关键信息:必须包含 podman run -p 命令步骤、slirp4netns 配置文件调整方法、端口占用检查示例,以及 Nginx 容器运行测试。。
- 同时补充这部分内容的适用条件、常见误区或风险提醒,避免只讲结论不讲边界。
配置 firewalld 与 nftables 规则确保外部访问不被拦截
对于 firewalld,运行 sudo firewall-cmd --zone=public --add-port=8080/tcp --permanent,然后 sudo firewall-cmd --reload。
对于 nftables,编辑 /etc/nftables.conf,添加 table ip filter { chain input { tcp dport 8080 accept; } },然后 systemctl restart nftables。
对比:firewalld 易用,适合简单规则;nftables 性能更好,适合复杂场景。风险提醒:避免开放不必要的端口,如 22、3389,以防安全漏洞。
对比参考
| 维度 | Rootless 模式 | Rootful 模式 |
|---|---|---|
| 安全性 | 高:用户隔离,依赖 slirp4netns | 低:直接访问宿主机网络 |
| 性能 | 中:slirp4netns 有开销 | 高:无额外网络栈 |
| 配置复杂度 | 高:需配置端口映射和防火墙 | 低:直接绑定端口 |
| 适用场景 | 开发环境、测试容器 | 生产环境、高性能服务 |
配置无守护进程容器的端口映射与 slirp4netns 优化
运行容器时指定网络模式:podman run -d --network=slirp4netns -p 8080:80 nginx。这将容器 80 端口映射到宿主机 8080 端口。
优化 slirp4netns:创建配置文件 ~/.config/containers/containers.conf,添加 [network] 部分,设置 port_handler="slirp4netns" 和 mtu=1500,以减少端口冲突。
验证:运行 ss -tuln | grep 8080 检查端口。测试外部访问:curl http://localhost:8080。若失败,检查日志:journalctl --user-unit=podman。
- 先判断“配置无守护进程容器的端口映射与 slirp4netns 优化”这一节真正要解决的核心问题是什么。
- 执行时优先补齐这些关键信息:必须包含 podman run -p 命令步骤、slirp4netns 配置文件调整方法、端口占用检查示例,以及 Nginx 容器运行测试。。
- 同时补充这部分内容的适用条件、常见误区或风险提醒,避免只讲结论不讲边界。
配置 firewalld 与 nftables 规则确保外部访问不被拦截
对于 firewalld,运行 sudo firewall-cmd --zone=public --add-port=8080/tcp --permanent,然后 sudo firewall-cmd --reload。
对于 nftables,编辑 /etc/nftables.conf,添加 table ip filter { chain input { tcp dport 8080 accept; } },然后 systemctl restart nftables。
对比:firewalld 易用,适合简单规则;nftables 性能更好,适合复杂场景。风险提醒:避免开放不必要的端口,如 22、3389,以防安全漏洞。
通过 systemd 用户实例实现 Rootless 容器的自启动与网络持久化
创建 systemd 用户单元文件:~/.config/systemd/user/podman-nginx.service,内容如下:
[Unit]
Description=Podman Nginx Container
After=network-online.target

[Service]
ExecStart=podman run -d --network=slirp4netns -p 8080:80 nginx
Restart=always

[Install]
WantedBy=default.target
启用服务:systemctl --user daemon-reload && systemctl --user enable --user podman-nginx.service。
网络持久化:运行 podman network create mynet,并在单元文件中添加 --network=mynet。测试自启动:重启系统或用户会话,运行 systemctl --user status podman-nginx 检查状态。
常见问题
Podman Rootless 模式下端口冲突如何解决?
使用 ss 或 netstat 检查端口占用,通过 slirp4netns 配置调整端口转发,避免与系统服务端口重叠。
firewalld 和 nftables 哪个更适合 Podman Rootless 网络配置?
firewalld 更易用,适合简单规则;nftables 性能更好,适合复杂场景,需根据需求选择。
如何确保 Rootless 容器在系统重启后自动启动?
创建 systemd 用户单元文件,配置网络依赖,并使用 systemctl enable --user 启用服务。
Rocky 9 中 Podman 4.9 有哪些网络相关改进?
Podman 4.9 优化了 slirp4netns 性能,并增强了 Rootless 网络配置的灵活性,需检查版本以使用最新功能。
对比 Rootless 与 Rootful 网络配置的优劣与适用场景
Rootless 模式安全性高,但配置复杂;Rootful 模式性能高,但安全风险大。适用场景:开发环境用 Rootless 测试容器,生产环境用 Rootful 部署服务。
关键决策点:若需高安全性,选 Rootless;若需高性能,选 Rootful。Rootless 模式网络限制包括端口映射复杂和防火墙配置繁琐,但可通过优化解决。
实践配置并进一步学习
建议你按照本文步骤在 Rocky 9 上实操配置 Podman Rootless 容器网络。若遇到问题,可参考官方文档或社区论坛,获取更多支持。
查看官方文档


